
Écouter l'article
Version audio
Le fait
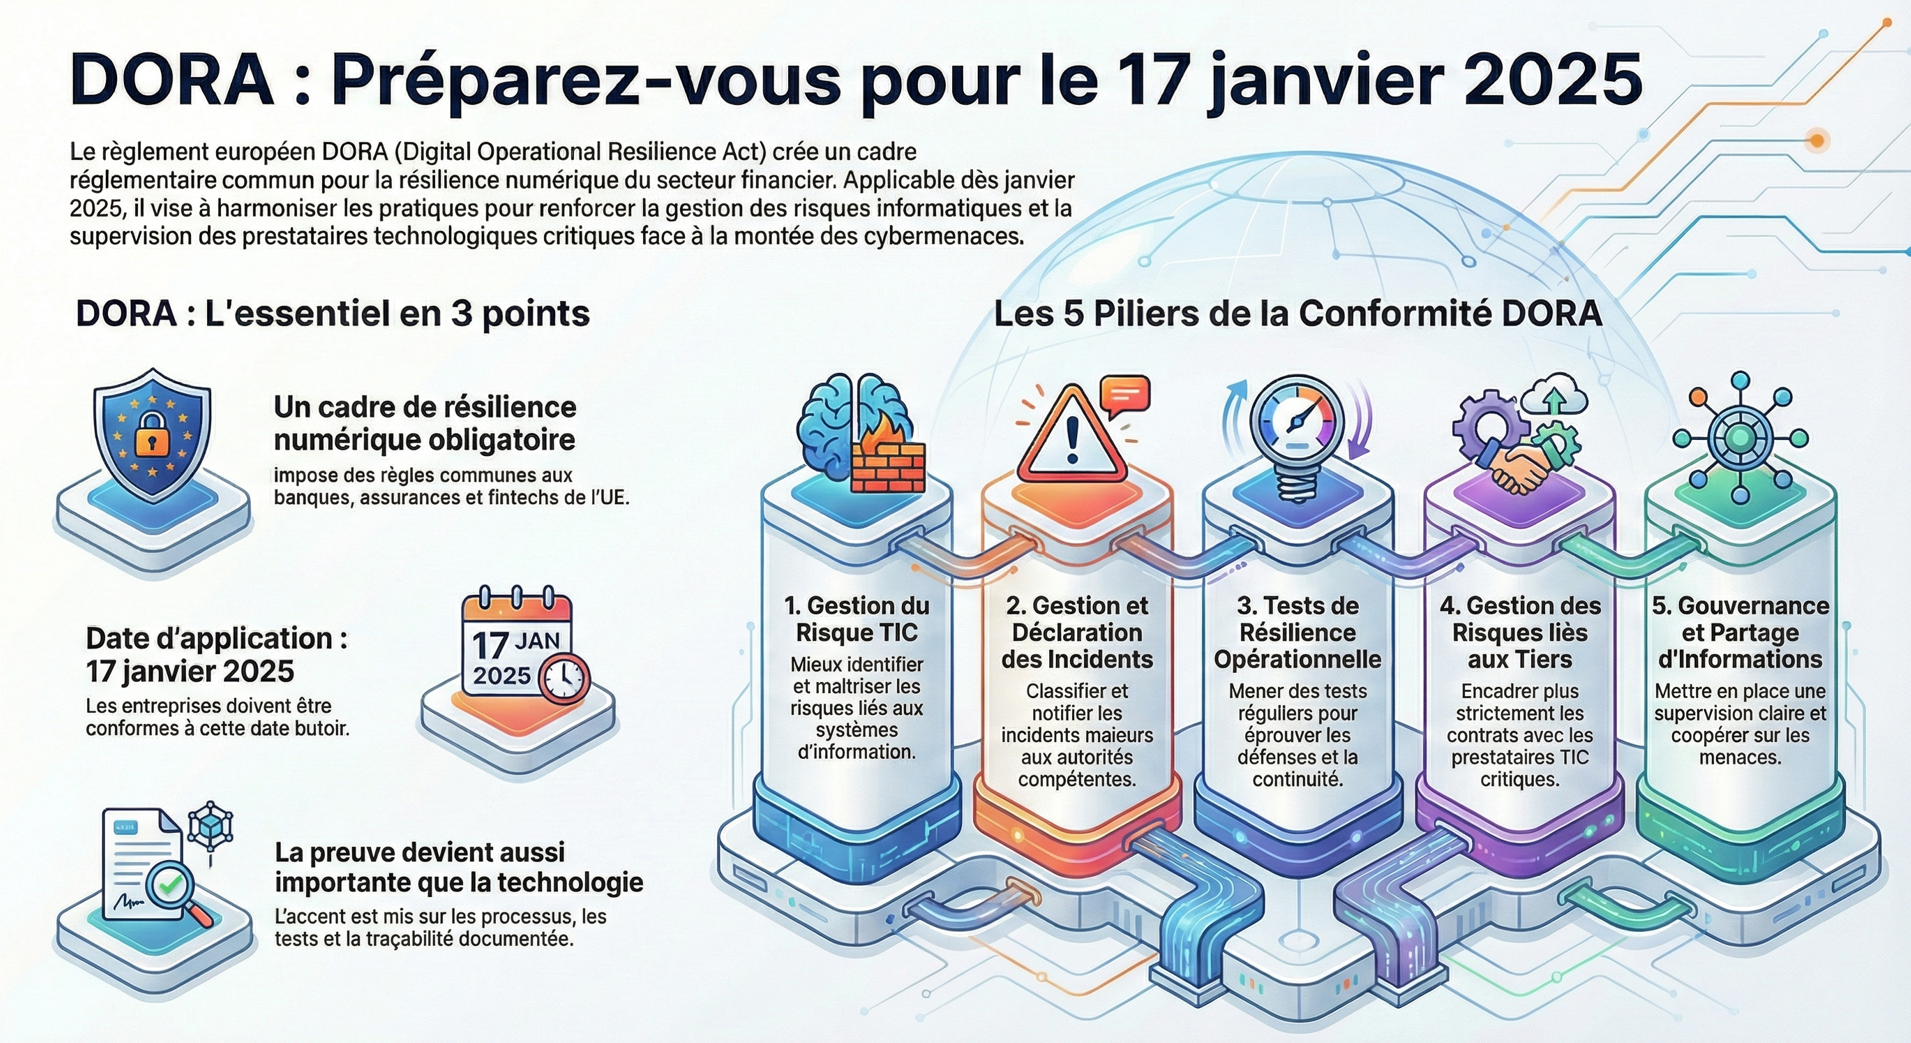
Le règlement européen DORA devient applicable le 17 janvier 2025 et impose au secteur financier un cadre commun de résilience opérationnelle numérique. Il oblige notamment à mieux gérer les risques liés aux systèmes d’information, à déclarer certains incidents et à encadrer plus strictement les prestataires TIC critiques. Pour la filière CIEL (Cybersécurité, Informatique et Réseaux, Électronique), c’est une tendance lourde : les exigences « cyber » et continuité d’activité montent dans les contrats, les audits et les appels d’offres.
Le contexte
Après une succession de cyberattaques et d’incidents majeurs, l’UE veut harmoniser les pratiques et réduire les failles de chaîne (banques, assureurs, prestataires). DORA s’insère dans une vague plus large de régulations numériques européennes qui rendent la preuve (process, tests, traçabilité) aussi importante que la technologie. Sources : EIOPA (DORA).
Les enjeux
Enjeux : coût de la mise en conformité, choix des prestataires, et capacité à tester réellement (exercices, plans de crise) plutôt que produire du papier. Le débat porte aussi sur la dépendance à quelques grands fournisseurs cloud et sur l’équilibre entre sécurité et agilité. Enfin, DORA redéfinit la relation client-prestataire : clauses, responsabilités, et transparence en cas d’incident.
Données clés
- Date d’application : 2025-01-17
- Piliers clés : 5 (risque, incidents, tests, tiers, gouvernance)
- Secteurs : banque + assurance + fintech
Angle examen
Tu peux traiter le sujet comme une étude de risque : cartographier un SI, identifier les points critiques, proposer un plan de continuité. À l’oral, explique comment tu gères un incident (communication, priorisation, preuves). À l’écrit, construis une synthèse « obligations / impacts / actions ».
Question orale possible
Dans une organisation, qu’est-ce qui compte le plus pour la résilience : la technologie, la procédure, ou la culture de crise ?