
BANQUE : Résilience numérique : DORA s’applique en janvier 2025 et rehausse les exigences pour le secteur financier
Écouter l'article
Version audio
Le fait
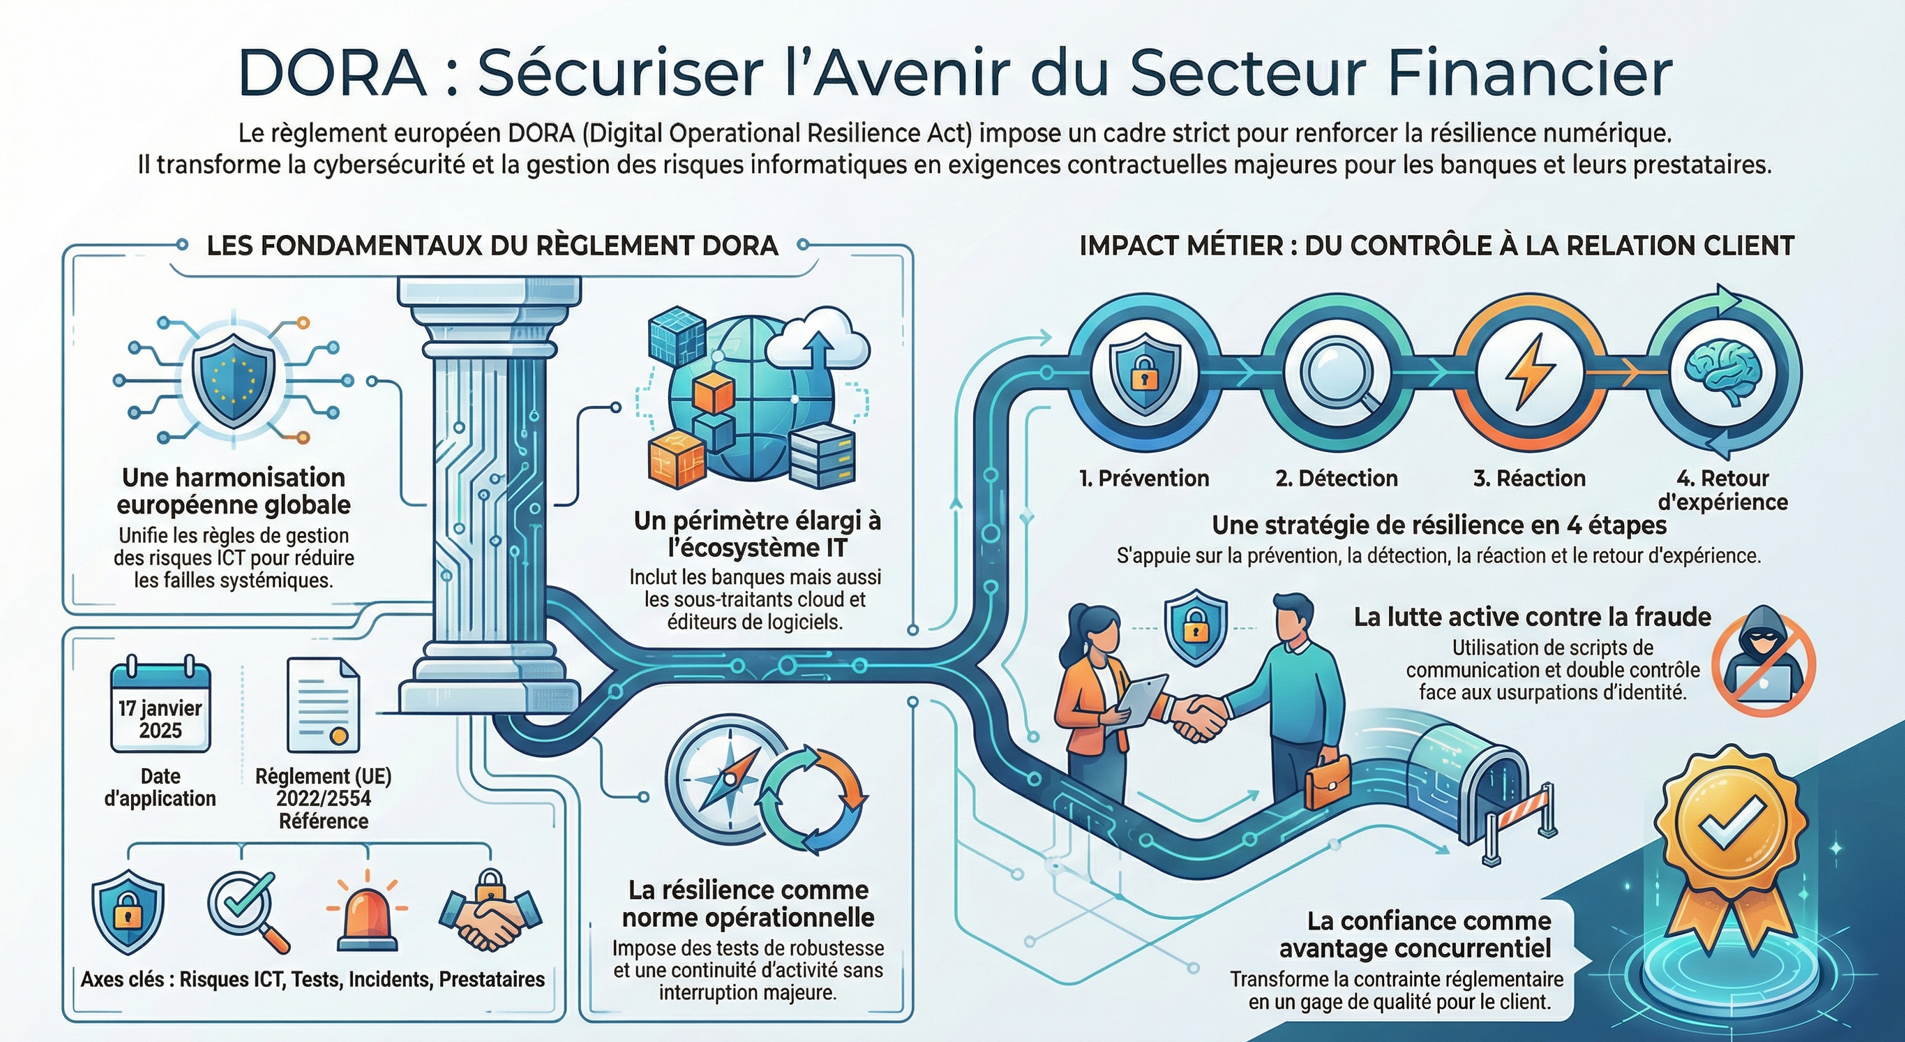
Le règlement DORA (Digital Operational Resilience Act) devient applicable le 17 janvier 2025. Il vise à renforcer la résilience numérique des entités financières : gestion des risques ICT, tests, incidents, et contrôle des prestataires critiques. Le texte concerne aussi l’écosystème : sous-traitants IT, cloud, éditeurs, et fournisseurs de services numériques liés au secteur financier. Concrètement, la continuité d’activité et la cybersécurité deviennent des exigences contractuelles et opérationnelles plus strictes. Pour un(e) conseiller(ère) clientèle / back-office bancaire, l’instantanéité et la cybersécurité rapprochent paiements et relation client. Dans paiements, crédit, conformité, lutte contre la fraude, expérience client et risques, la pédagogie (prévention arnaques), les contrôles et les scripts de réponse deviennent aussi importants que la technique.
Le contexte
Les services financiers dépendent fortement du numérique, tandis que les cyberattaques et incidents IT peuvent provoquer des interruptions majeures. DORA harmonise les règles au niveau européen pour réduire les failles et améliorer la coordination. Sources : EIOPA : présentation DORA; EUR-Lex : règlement (UE) 2022/2554; Banque de France / ACPR : ressources cybersécurité.
Les enjeux
Enjeux : sécurité, confiance, coût de conformité, et dépendance aux prestataires. Le débat porte sur la capacité des acteurs à absorber la charge documentaire, et sur l’équilibre entre innovation et exigences de contrôle. Spécifique Banque : la prévention (scripts, alertes, double contrôle) devient un avantage qualité, surtout face aux arnaques à l’usurpation.
Données clés
- Date d’application : 2025-01-17
- Règlement : (UE) 2022/2554
- Périmètre : finance + prestataires ICT
Angle examen
Sujet de cas pratique : cartographier les risques numériques, définir un plan de continuité, et intégrer des clauses de service (SLA, audits, incidents) dans les contrats. À l’oral, on peut défendre une stratégie « résilience » : prévention, détection, réaction, retour d’expérience. Exemple de mise en situation : en tant que conseiller(ère) clientèle / back-office bancaire, traiter un cas d’arnaque (faux conseiller / faux IBAN) et proposer un protocole de sécurisation + un script de communication client.
Question orale possible
En tant que conseiller(ère) clientèle / back-office bancaire, Pourquoi la résilience numérique devient-elle un avantage concurrentiel, et pas seulement une contrainte ?