
CCST : Cyber Resilience Act : depuis décembre 2024, la cybersécurité devient un critère « produit » sur le marché européen
Écouter l'article
Version audio
Le fait
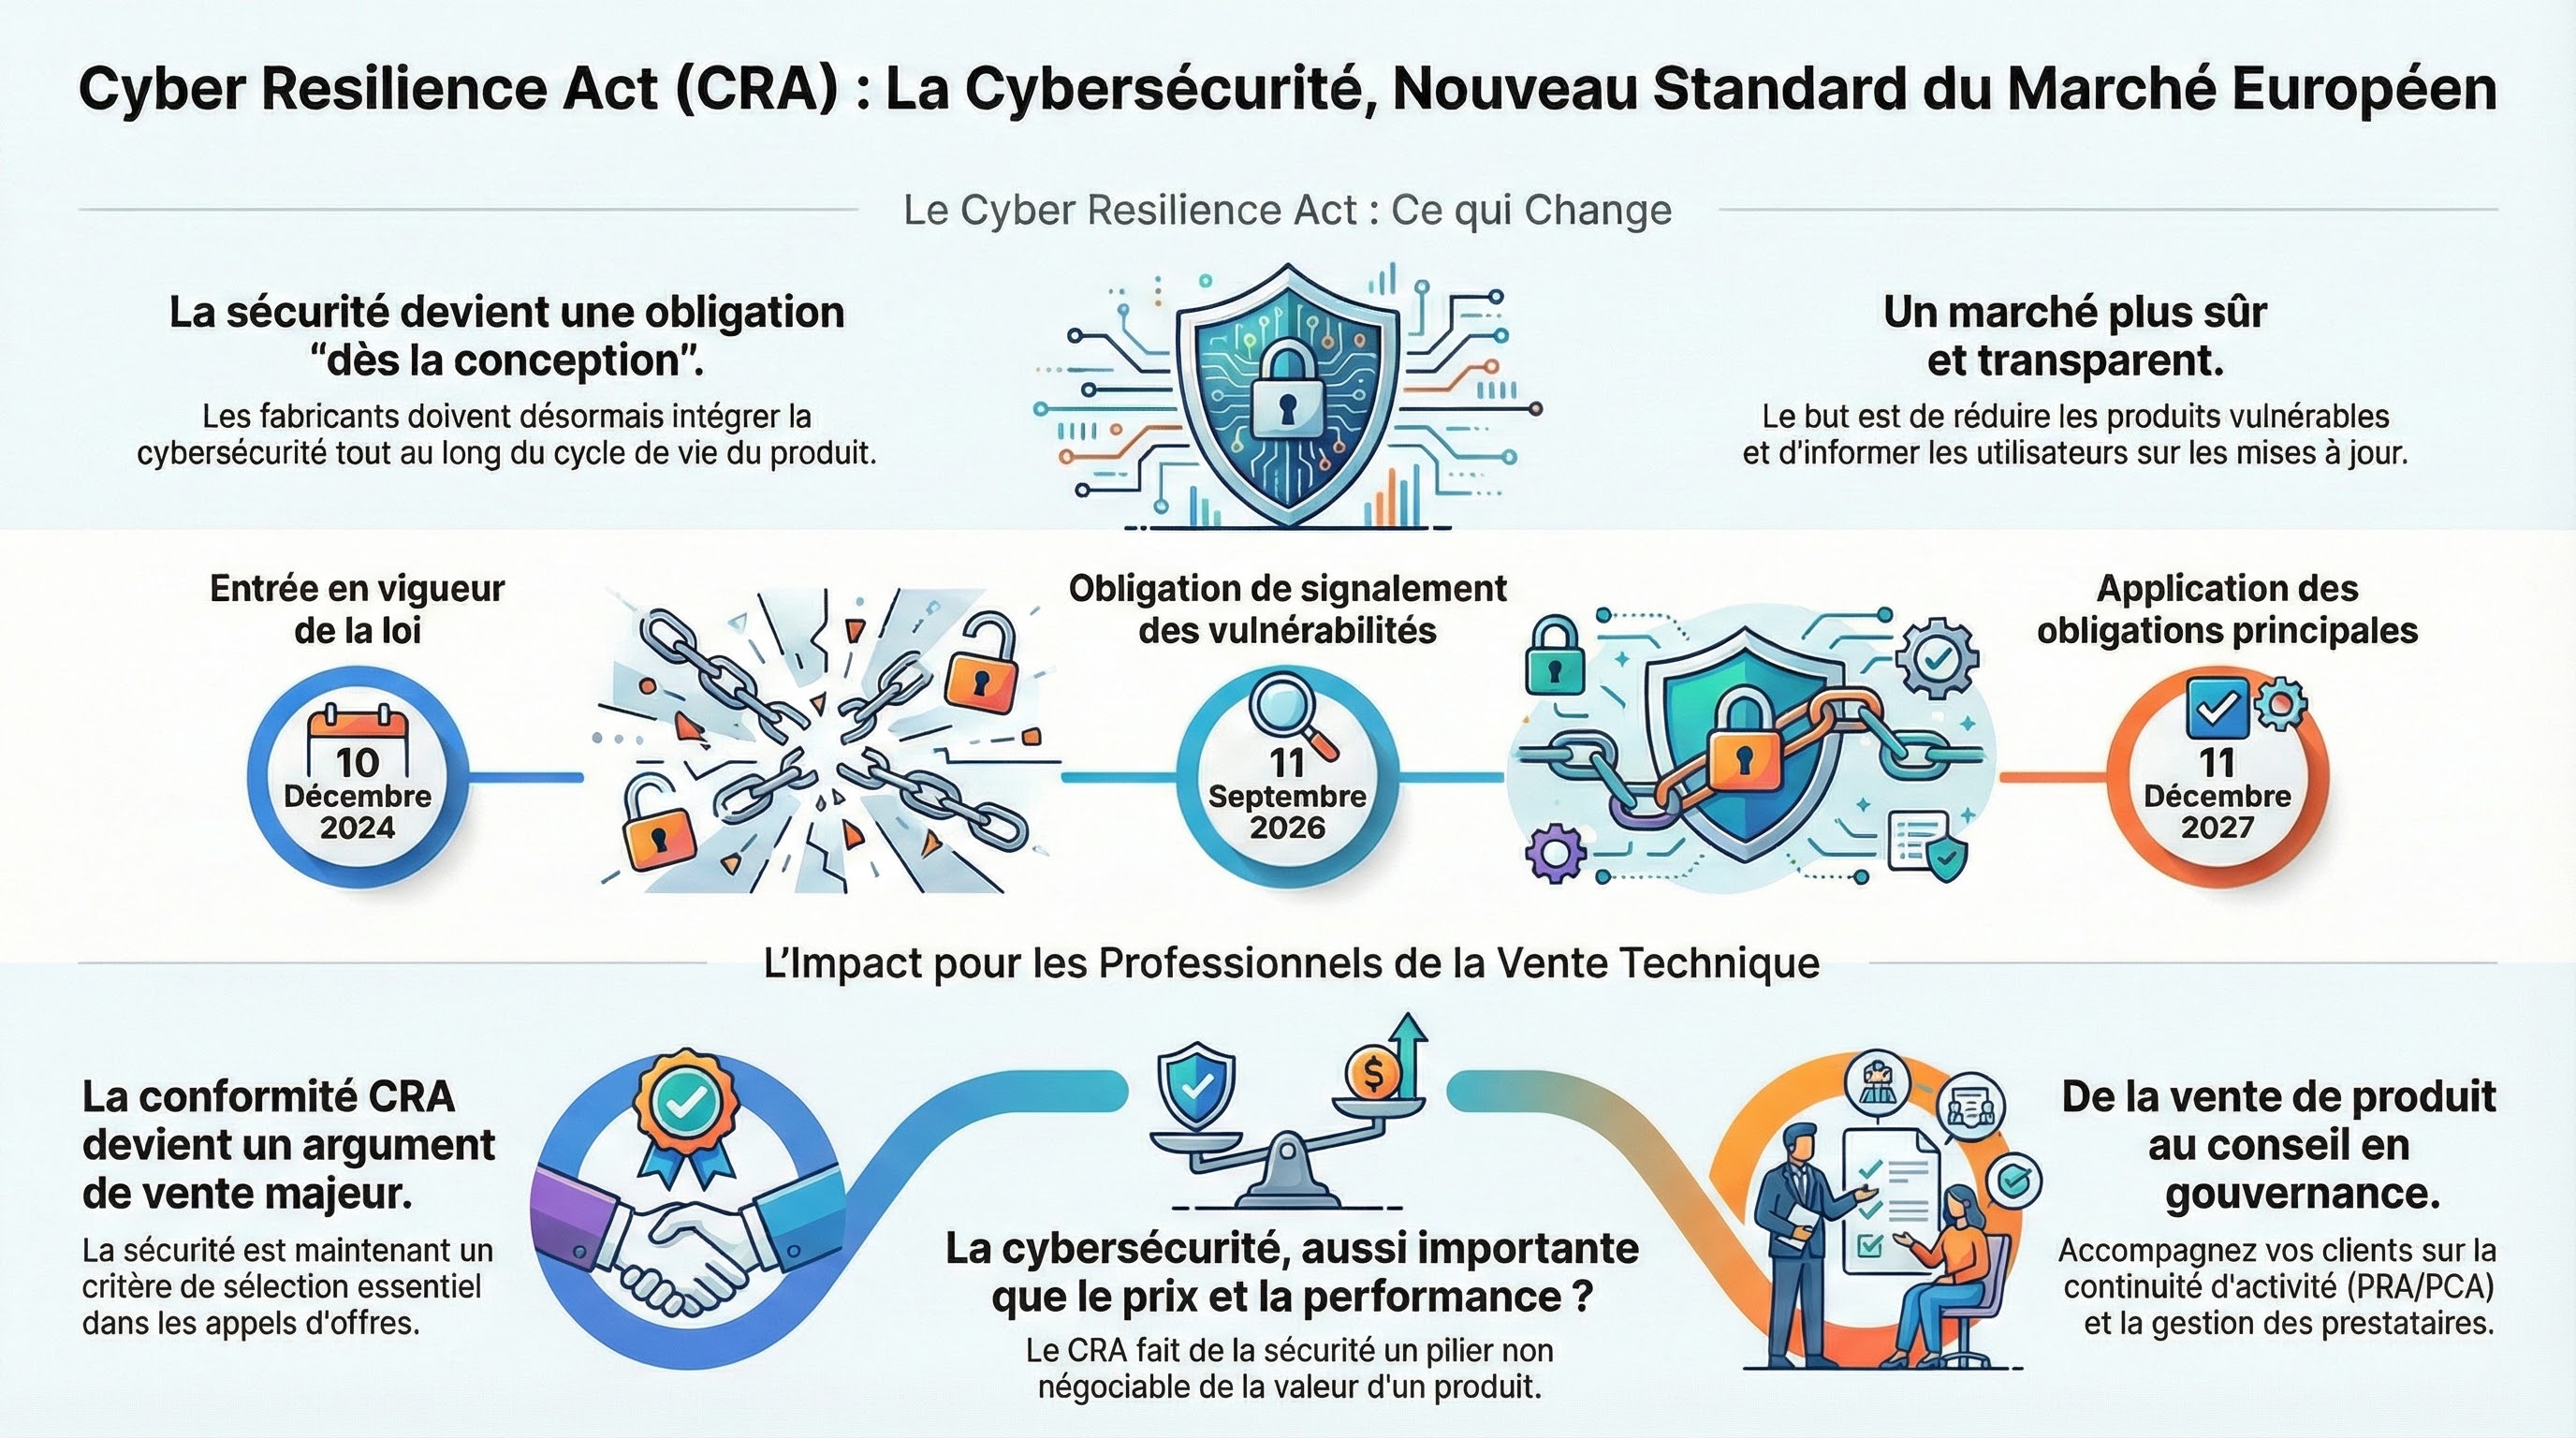
Le Cyber Resilience Act (CRA) est entré en vigueur le 10 décembre 2024. Il vise les produits comportant des éléments numériques et impose une approche sécurité dès la conception : gestion des vulnérabilités, mises à jour, documentation. Les obligations principales s’appliqueront plus tard, mais 2024 marque le départ : les fabricants et vendeurs doivent anticiper la conformité. Pour le marché, cela change les appels d’offres : la sécurité devient un argument de vente et un critère de sélection. Pour un(e) technico-commercial(e) / chargé(e) d'affaires, la cybersécurité devient un sujet de gouvernance : procédures, signalement, continuité, et clauses prestataires. Dans vente B2B de solutions techniques, démonstrations, chiffrage, appels d’offres, SAV et contrats de maintenance, l’objectif est d’éviter l’arrêt d’activité et la fuite de données, en travaillant prévention et réaction.
Le contexte
Les objets connectés et logiciels intégrés sont partout (industrie, santé, domicile), mais leur niveau de sécurité est très hétérogène. Le CRA cherche à réduire le nombre de produits « faibles » et à améliorer la transparence sur les mises à jour. Sources : Commission européenne : Cyber Resilience Act; EUR-Lex : règlement (UE) 2024/2847; ANSSI : guides de sécurisation.
Les enjeux
Enjeux : coût de mise en conformité, confiance, responsabilité en cas de faille, et compétitivité. Le débat porte sur l’impact pour les PME industrielles et sur la coordination avec les autres textes (NIS2, DORA). Spécifique Conseil et commercialisation de solutions techniques : travailler la continuité (PRA/PCA), et l’interface avec les prestataires (SLA, accès, responsabilités).
Données clés
- Entrée en vigueur : 2024-12-10
- Obligations principales : 2027-12-11
- Signalement vulnérabilités : 2026-09-11
Angle examen
Sujet exploitable en vente/IT : construire une grille de choix d’un produit (sécurité, support, cycles de patch). On peut aussi traiter une situation : incident sur un objet connecté et communication client. Exemple de mise en situation : en tant que technico-commercial(e) / chargé(e) d'affaires, proposer un mini-plan cyber (MFA, sauvegardes, PRA) et une check-list prestataire (clauses, audits, incidents).
Question orale possible
En tant que technico-commercial(e) / chargé(e) d'affaires, La cybersécurité doit-elle devenir un critère d’achat au même niveau que le prix et la performance ?