
Cybersécurité en France : mettre à jour les pratiques face à la hausse des incidents
Écouter l'article
Version audio
Le fait
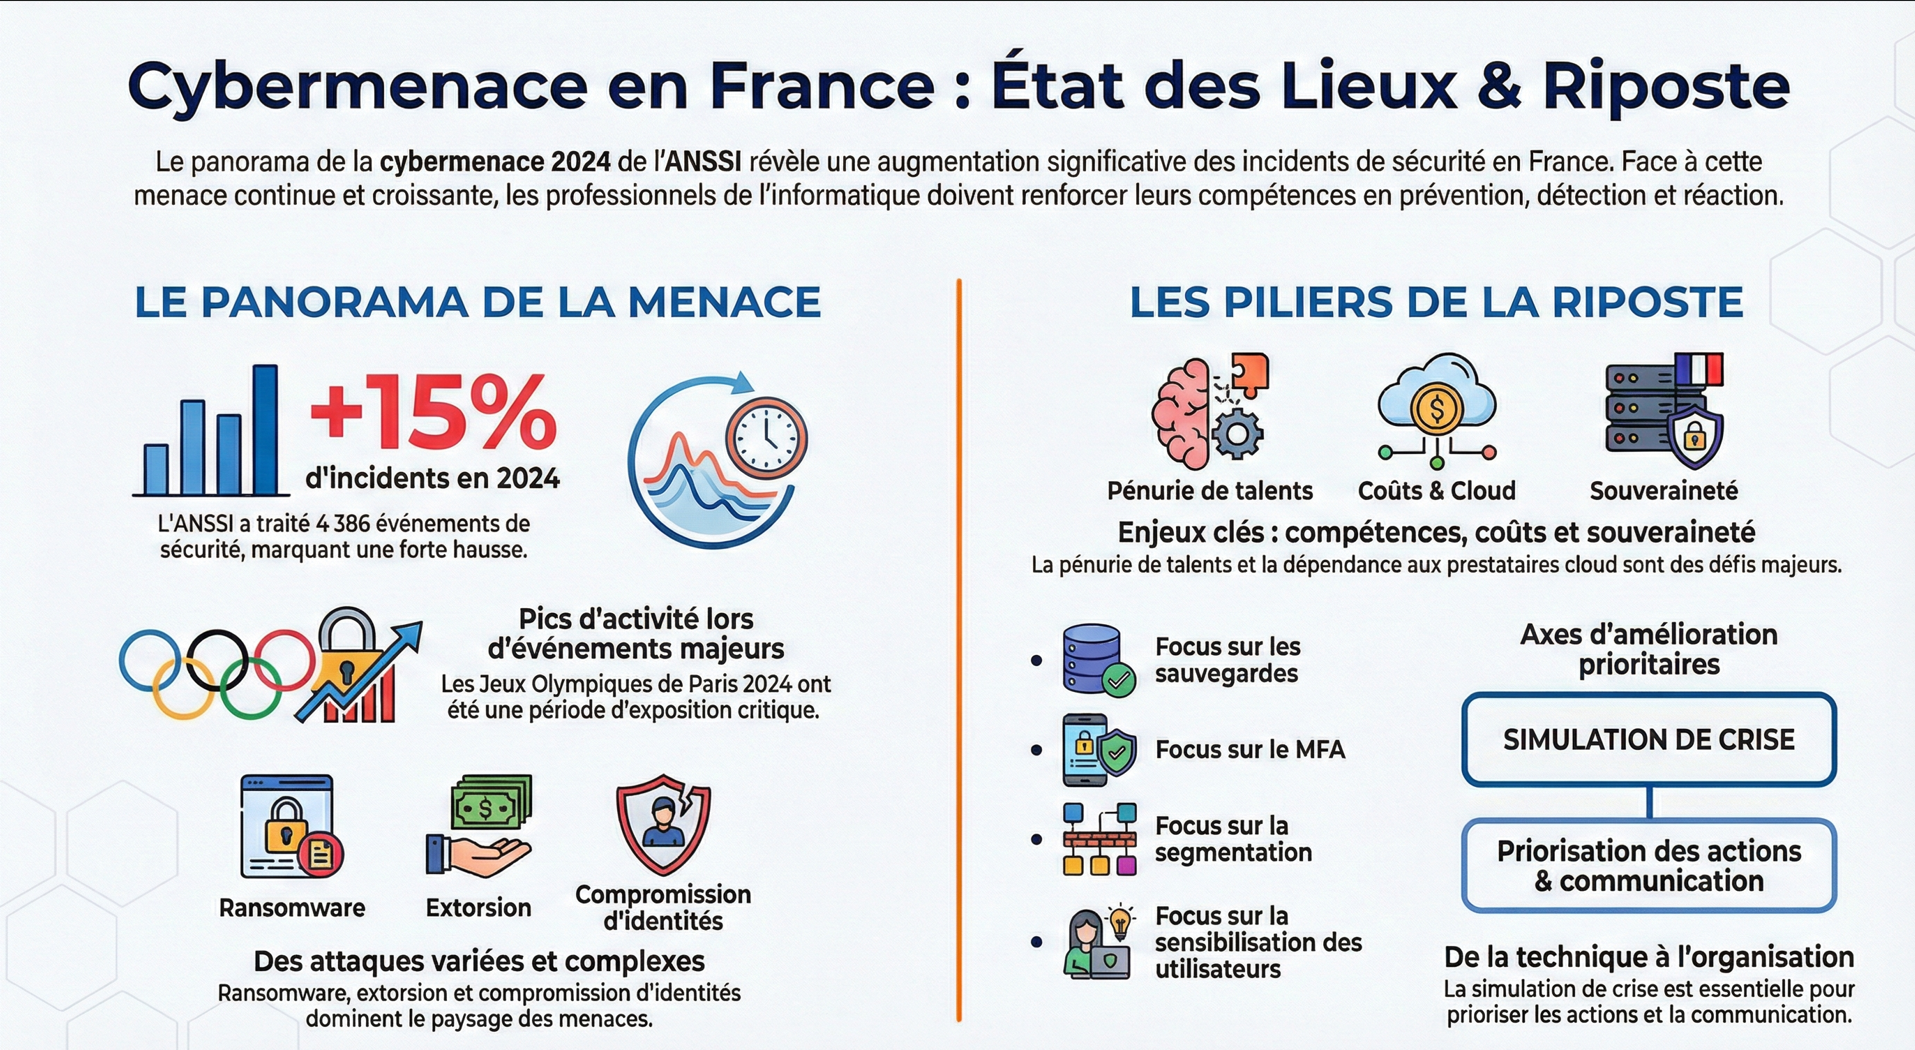
Dans son panorama de la cybermenace 2024, l’ANSSI indique avoir traité 4 386 événements de sécurité sur l’année, soit +15 % par rapport à 2023. Le rapport souligne aussi des pics d’activité pendant des périodes d’exposition, comme les Jeux olympiques et paralympiques de Paris 2024. Pour la filière SIO (Services Informatiques aux Organisations), c’est un signal fort : la menace est continue, et la valeur d’un professionnel se mesure à sa capacité à prévenir, détecter, réagir et documenter.
Le contexte
Le paysage des attaques mêle ransomware, extorsion, compromission d’identités et opérations d’influence. Les organisations doivent améliorer l’hygiène numérique, la supervision et la gestion de crise, tout en travaillant la coopération avec les autorités et prestataires. Sources : ANSSI / CERT-FR (Panorama 2024).
Les enjeux
Enjeux : pénurie de compétences, coûts de sécurité, et arbitrages entre protection et fluidité des usages. Le débat porte aussi sur la communication : faut-il tout dire vite, ou d’abord sécuriser et qualifier ? Enfin, la dépendance aux prestataires et aux briques cloud pose la question de la souveraineté et de la maîtrise réelle des chaînes techniques.
Données clés
- Événements traités : 4 386 (2024)
- Évolution : +15 % vs 2023
- Contexte : pic pendant JOP 2024
Angle examen
À l’écrit, tu peux proposer un plan d’amélioration : sauvegardes, MFA, segmentation, sensibilisation, procédure d’alerte. À l’oral, simule une cellule de crise : prioriser les actions et les messages (direction, clients, autorités). Bon exercice : relier technique et organisation (qui fait quoi, quand, avec quelles preuves).
Question orale possible
Face aux cyberattaques, vaut-il mieux investir d’abord dans la technologie ou dans la formation et les procédures ?