
ABM : Cybersécurité : la directive NIS2 arrive à l’échéance de transposition en octobre 2024
Écouter l'article
Version audio
Le fait
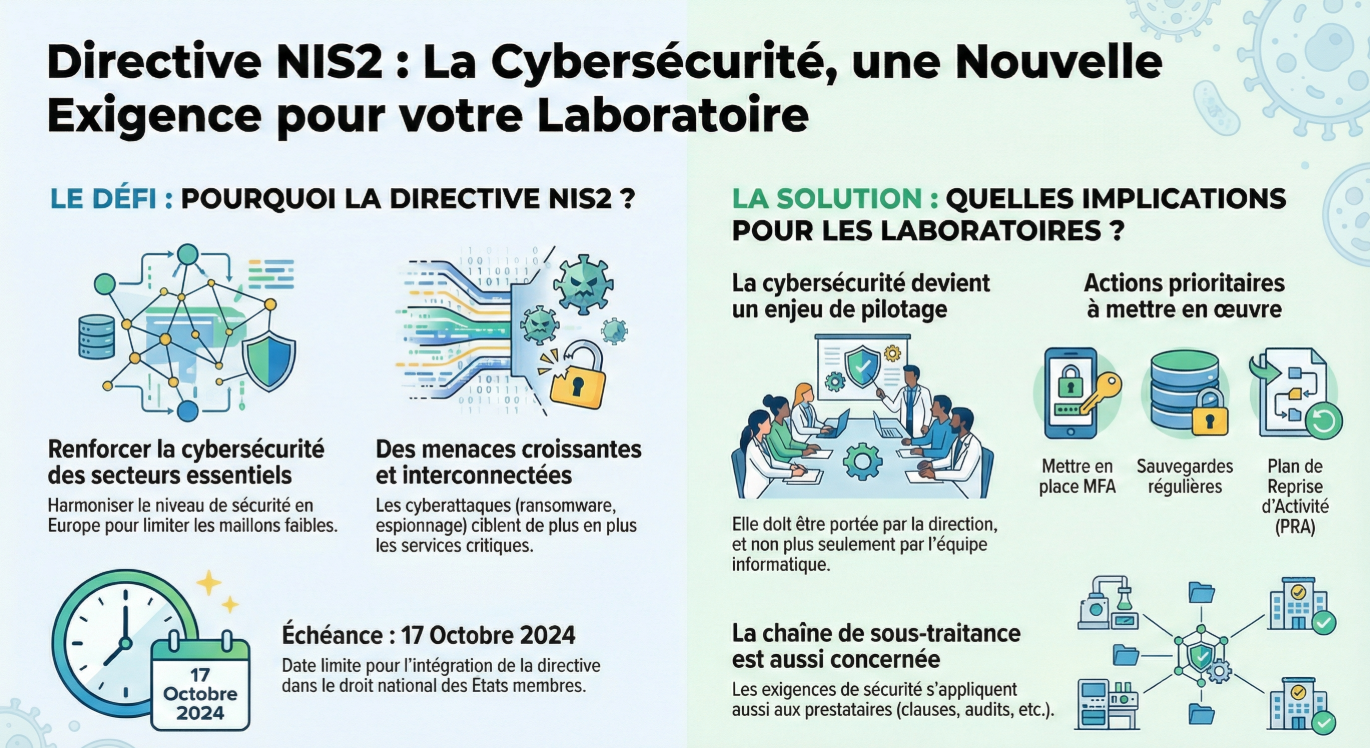
Le 17 octobre 2024 est l’échéance de transposition de la directive NIS2 dans les États membres. NIS2 élargit le périmètre des organisations concernées et renforce les obligations de gestion du risque cyber, de signalement d’incidents et de gouvernance. Même si la mise en œuvre nationale varie, le message est clair : la cybersécurité devient une exigence de pilotage, pas uniquement technique. Pour les entreprises, cela touche aussi la chaîne de sous-traitance : exigences, audits et preuves. Pour un(e) technicien(ne) de laboratoire médical, la cybersécurité devient un sujet de gouvernance : procédures, signalement, continuité, et clauses prestataires. Dans prélèvements/analyses, qualité, traçabilité, données sensibles, équipements connectés, l’objectif est d’éviter l’arrêt d’activité et la fuite de données, en travaillant prévention et réaction.
Le contexte
Les cyberattaques (ransomware, espionnage, sabotage) ciblent des secteurs essentiels et interconnectés. NIS2 vise à harmoniser le niveau de sécurité et à limiter les maillons faibles. Sources : EUR-Lex : directive (UE) 2022/2555 (NIS2); ANSSI : ressources et recommandations; ENISA : bonnes pratiques.
Les enjeux
Enjeux : coût de conformité, pénurie de compétences, responsabilité des dirigeants et pression sur les prestataires. Le débat porte sur le niveau d’exigence acceptable pour ne pas pénaliser l’activité. Spécifique Analyses de biologie médicale : travailler la continuité (PRA/PCA), et l’interface avec les prestataires (SLA, accès, responsabilités).
Données clés
- Échéance de transposition : 2024-10-17
- Directive : (UE) 2022/2555
- Enjeu : signalement d’incidents
Angle examen
Cas pratique : cartographier un SI, identifier risques et mesures prioritaires (MFA, sauvegardes, PRA). On peut aussi écrire une mini-politique de sécurité à destination des utilisateurs. Exemple de mise en situation : en tant que technicien(ne) de laboratoire médical, proposer un mini-plan cyber (MFA, sauvegardes, PRA) et une check-list prestataire (clauses, audits, incidents).
Question orale possible
En tant que technicien(ne) de laboratoire médical, Pourquoi la cybersécurité doit-elle être portée par la direction et pas seulement par l’IT ?